No1. 喜傑獅事件技術解析:改 hosts 如何繞過 Cloudflare?
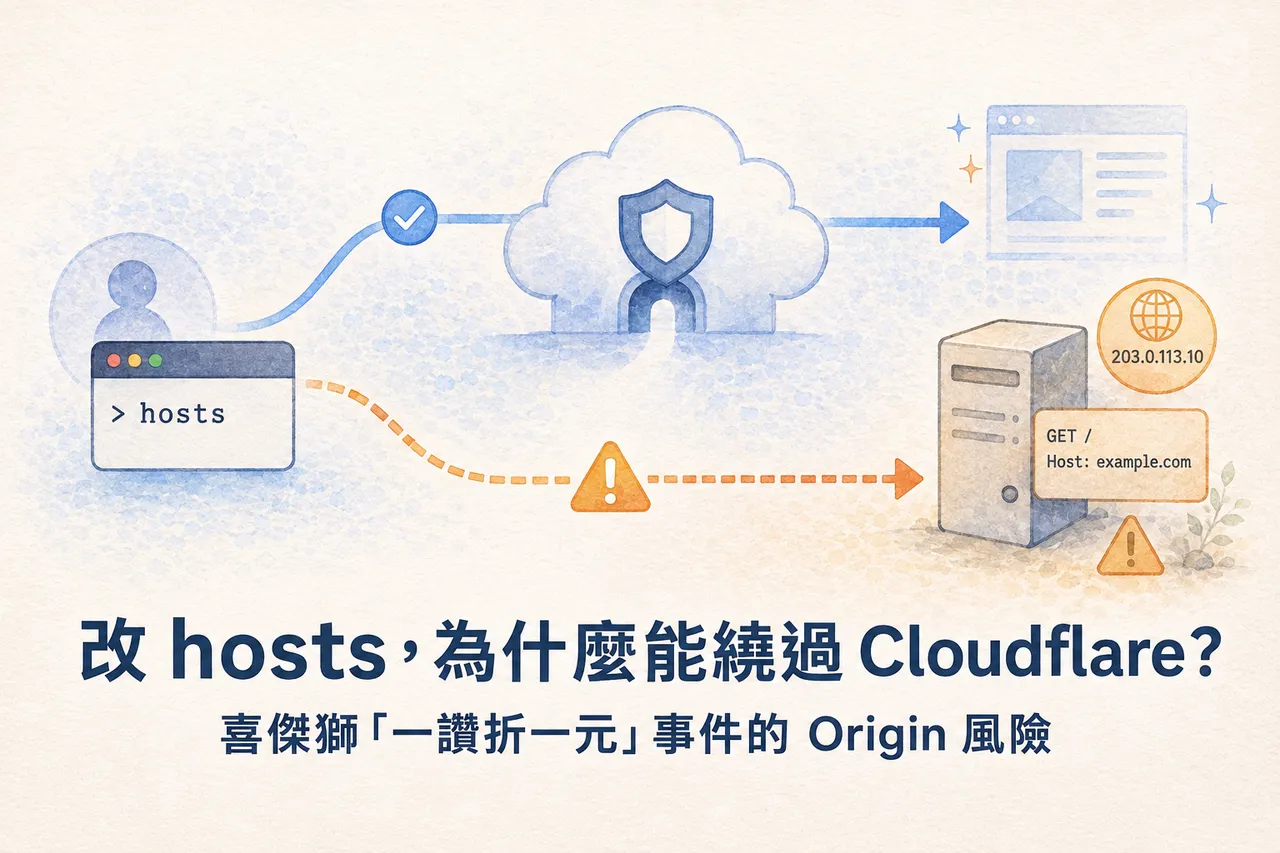
以喜傑獅「一讚折一元」事件為例,拆解 hosts 覆寫、Cloudflare 代理與 Origin 直連的關係,透過本機 curl 示範釐清連線機制,並整理來源站防護與停止接單的跨層控制。
透過公開漏洞、系統設計與工具整合案例,分析身分驗證、權限配置和敏感資料處理的風險,關注防護機制如何落實在程式與使用流程中。
共 4 篇文章,第 1 頁
以喜傑獅「一讚折一元」事件為例,拆解 hosts 覆寫、Cloudflare 代理與 Origin 直連的關係,透過本機 curl 示範釐清連線機制,並整理來源站防護與停止接單的跨層控制。
門市營業額、人流與換匯的 Tool Calling 整合範例,包含多輪查詢、授權範圍、呼叫與結果配對、查無資料,以及 Decimal 金額計算。
從 OpenClaw 手動 OAuth 流程的 state 驗證漏洞出發,檢視 callback 複製貼上的風險、產品與使用者的授權邊界,並以 LobeHub/LobeChat 的文件與提案對照,討論安全如何成為預設流程。
整理 Django Channels 的 session 保存、使用者驗證與 Origin 檢查,說明內建中介軟體、自訂驗證及 token 套件的用法,以及 WebSocket 連線中的權限與安全界線。