Responses API 實戰(三):串流、背景任務與失敗恢復
區分串流連線、模型回應與業務工作三種狀態,實作終止狀態檢查、背景輪詢及事件續接,並用 SQLite 與 Django Webhook inbox 處理重送、取消和失敗恢復。
文章總覽
技術實作與議題分析
技術實作與議題分析
區分串流連線、模型回應與業務工作三種狀態,實作終止狀態檢查、背景輪詢及事件續接,並用 SQLite 與 Django Webhook inbox 處理重送、取消和失敗恢復。
技術文件查詢的 Responses 工具與結構化回答實作,包含完整 output、call_id 配對、參數和權限驗證,以及來源版次、啟動命令與查詢結果的一致性檢查。
解析 Responses 的文字、工具呼叫與完成狀態,處理空白回覆、對話接續及歷史重播問題,並說明 previous_response_id、Conversations、推理資料保存與長對話成本。
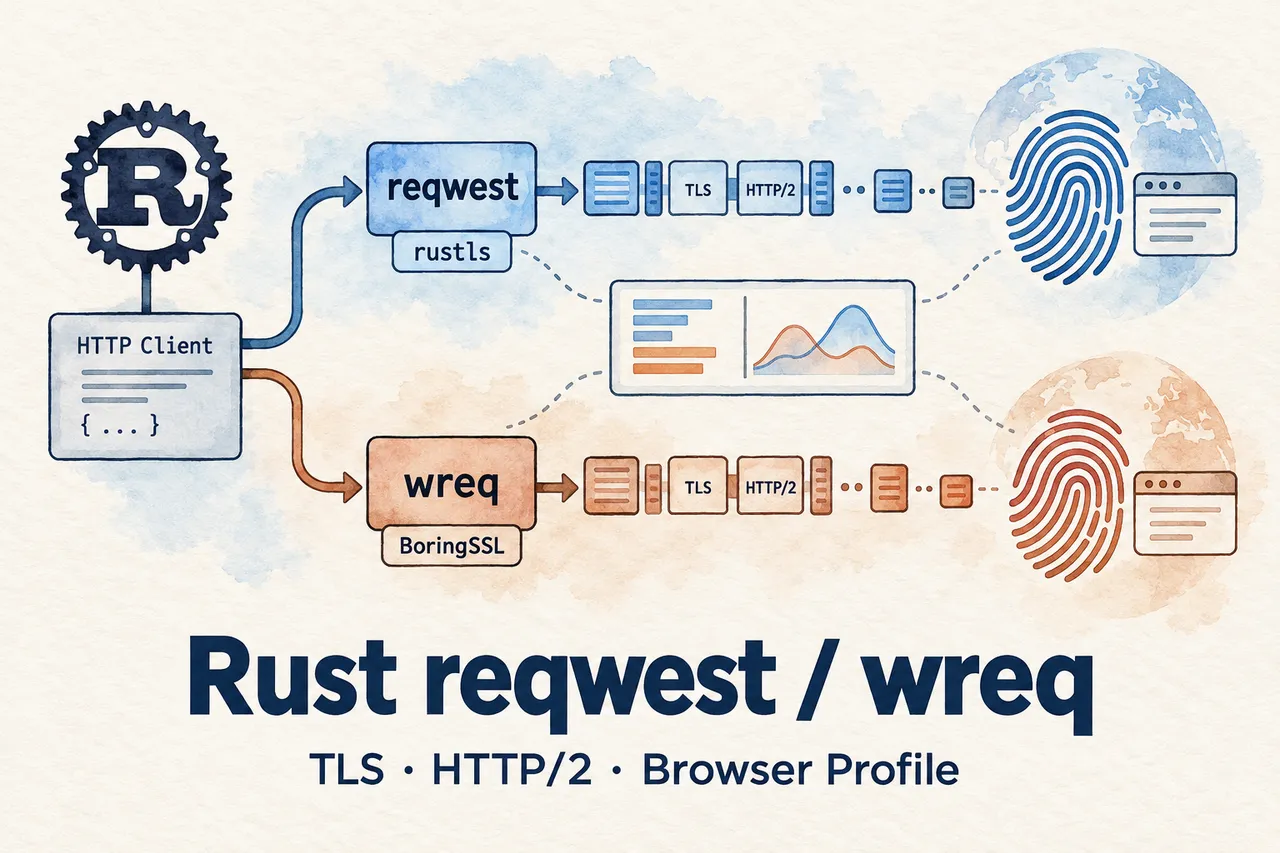
以固定版本 reqwest 與 wreq 比較 TLS、HTTP/2 與 Browser Profile 的連線特徵,並整理 Rust Client 的狀態隔離、Timeout、Cookie、Proxy、串流、WebSocket 與有界併發設計。
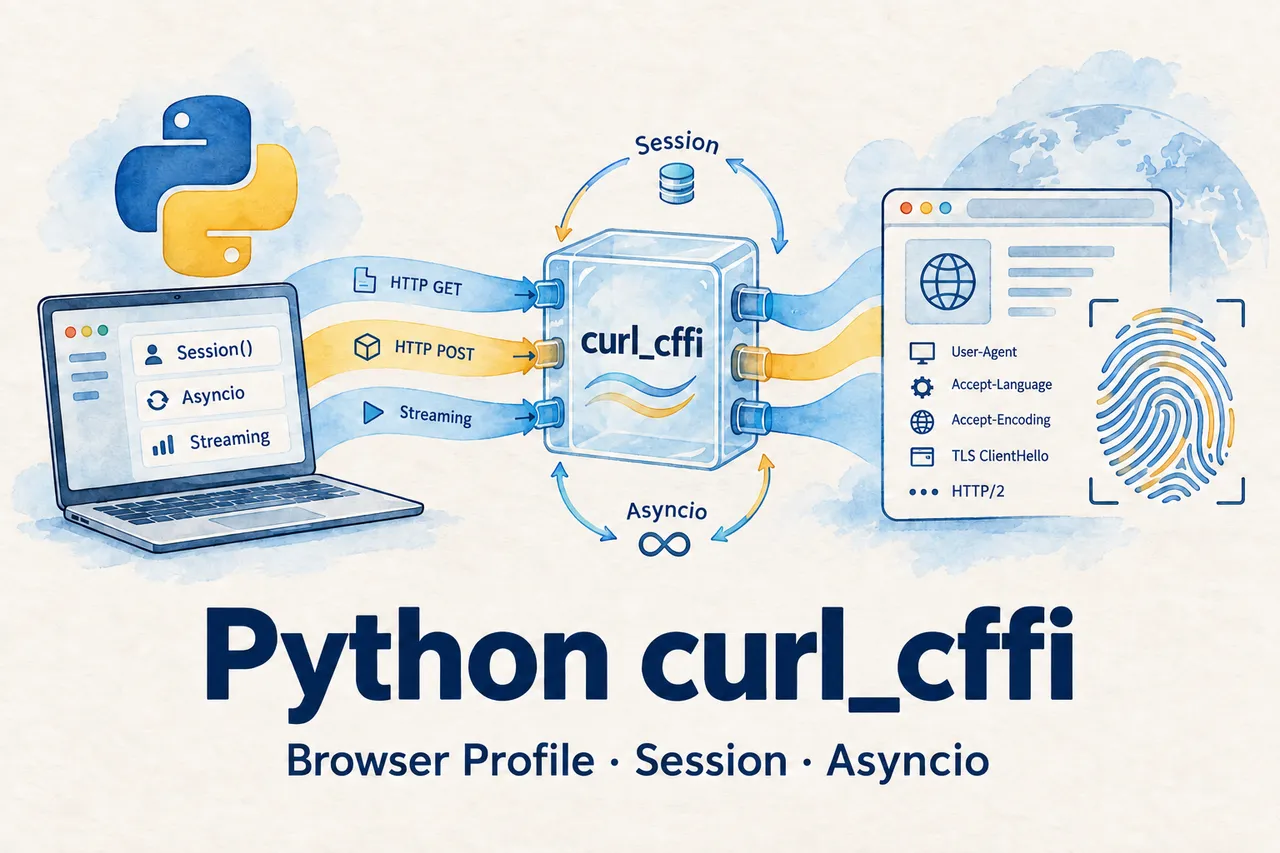
以固定版本 curl_cffi 實作 Browser Impersonation,對照 TLS 與 HTTP 指紋,並整理 Session、Cookie、Proxy、Asyncio、串流及 WebSocket 的生命週期、大小限制與錯誤處理。
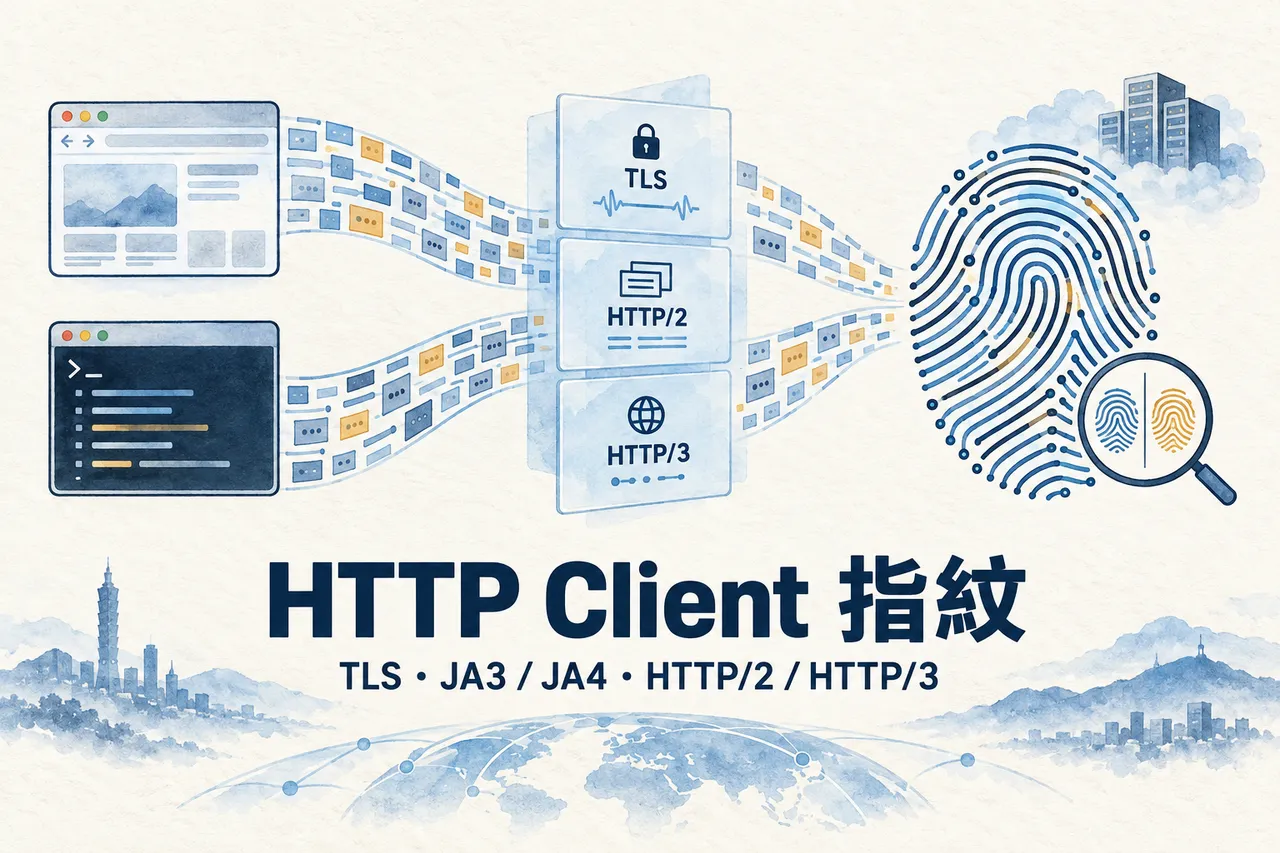
從 TLS ClientHello、JA3/JA4 到 HTTP/2、HTTP/3 與 Header,拆解 HTTP Client 留下的連線特徵,說明 Proxy、ECH 與瀏覽器執行環境如何影響觀測,以及這些指紋能支持哪些判斷。
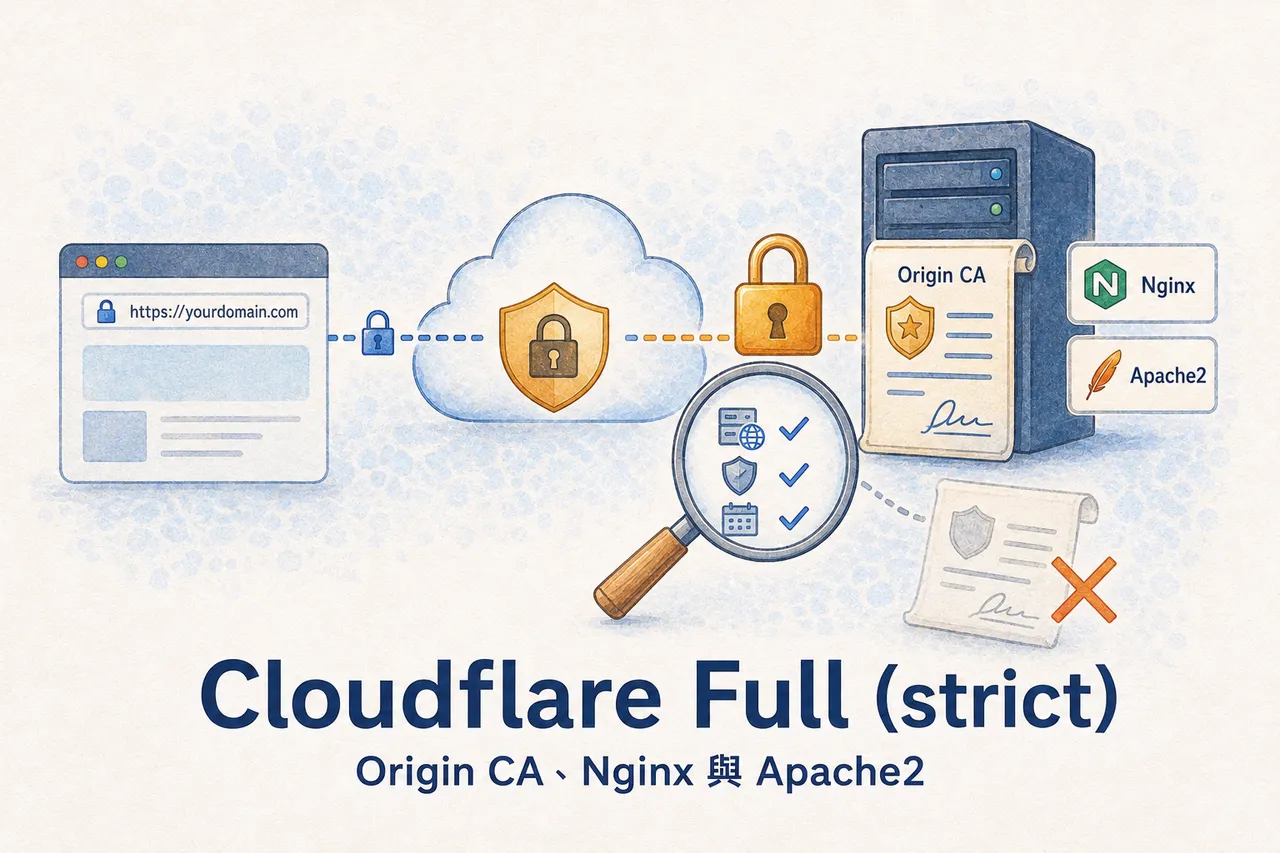
在單一 Ubuntu GCP VM 設定 Cloudflare Origin CA 與 Nginx/Apache2 HTTPS,透過 curl、OpenSSL 及回源紀錄驗證憑證與連線,再啟用 Full (strict)。同時整理 525/526 排查、兩段 TLS 的差異,以及來源限制與憑證效期管理。
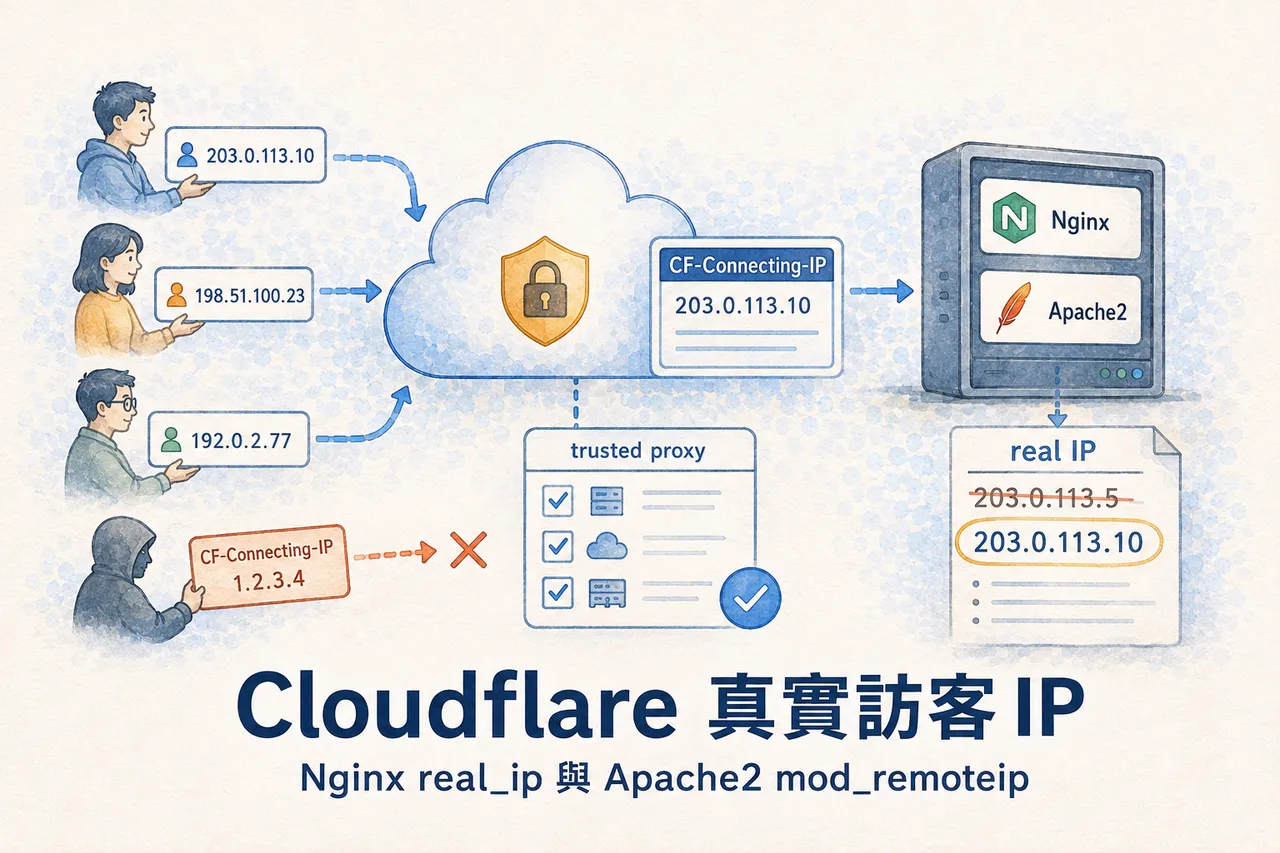
在 Cloudflare 直接連到 Nginx 或 Apache2 的架構中,以官方 CIDR 設定可信代理、還原訪客 IP,並在存取紀錄保留實際連線來源。進一步處理 Real IP 改寫後的來源限制,透過排程更新與偽造 Header 測試確認設定邊界。
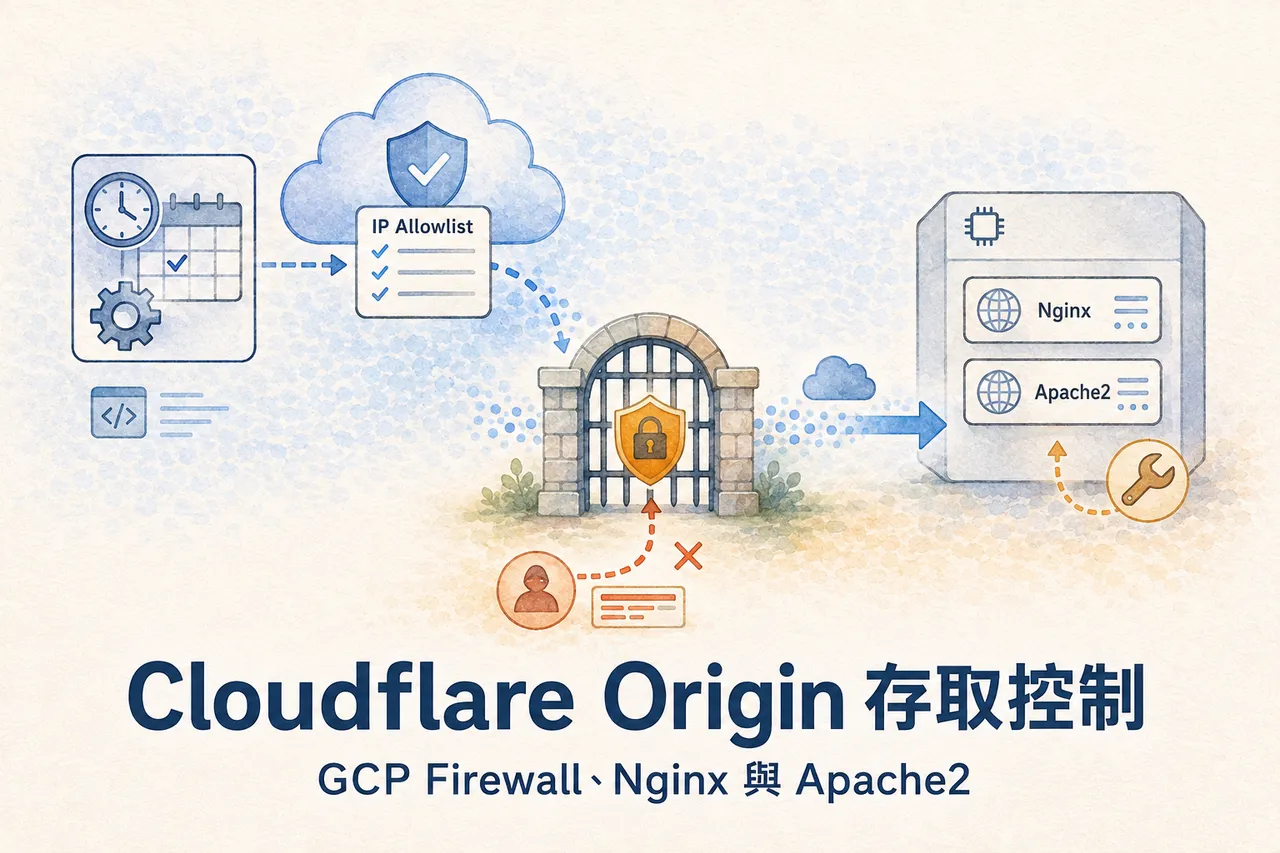
以 Cloudflare 官方 IP 清單限制 Origin 存取,示範用 Cloud Run Job 與 Cloud Scheduler 更新 GCP Firewall,並提供 Nginx、Apache2 與 systemd 的替代方案,釐清 IPv6、真實 IP 改寫及驗收邊界。
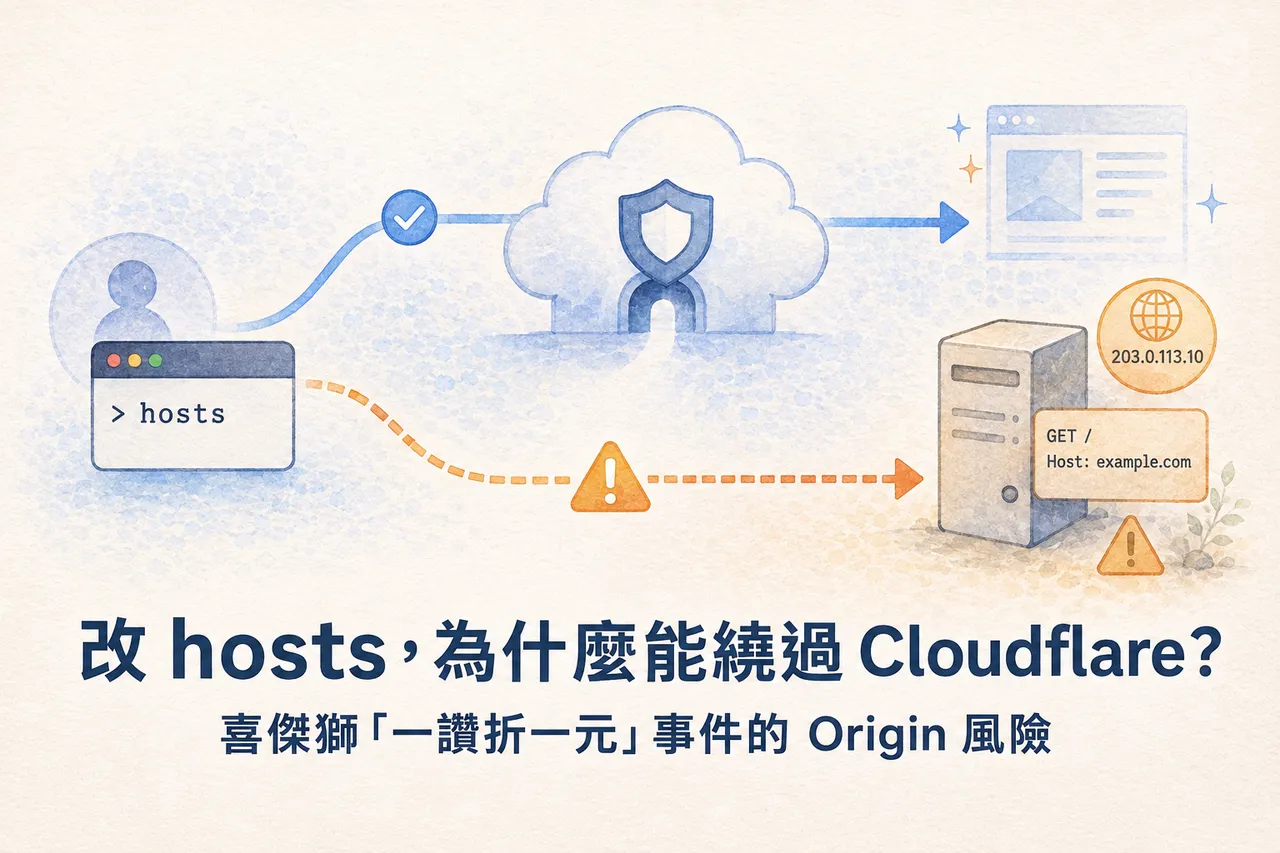
以喜傑獅「一讚折一元」事件為例,拆解 hosts 覆寫、Cloudflare 代理與 Origin 直連的關係,透過本機 curl 示範釐清連線機制,並整理來源站防護與停止接單的跨層控制。